了解 API Key 的用途、创建步骤、调用认证、费用与安全注意事项
什么是 API Key
API Key 是调用法睿开放能力的凭证,用于接口鉴权。您可以从控制台左下角头像菜单进入「API Key」页面创建和管理,每把 Key 都可独立启用、停用和删除。
您可以为不同应用分别创建 API Key,分开统计费用消耗,便于管理与追踪。
如何获取 API Key
创建前请切换到个人身份,新建或关联的 Key 固定绑定当前个人身份。已有 Key 可在管理页关联,使用前请确认已启用。历史团队 Key 可在管理页停用或删除。
1
进入 API Key 页面
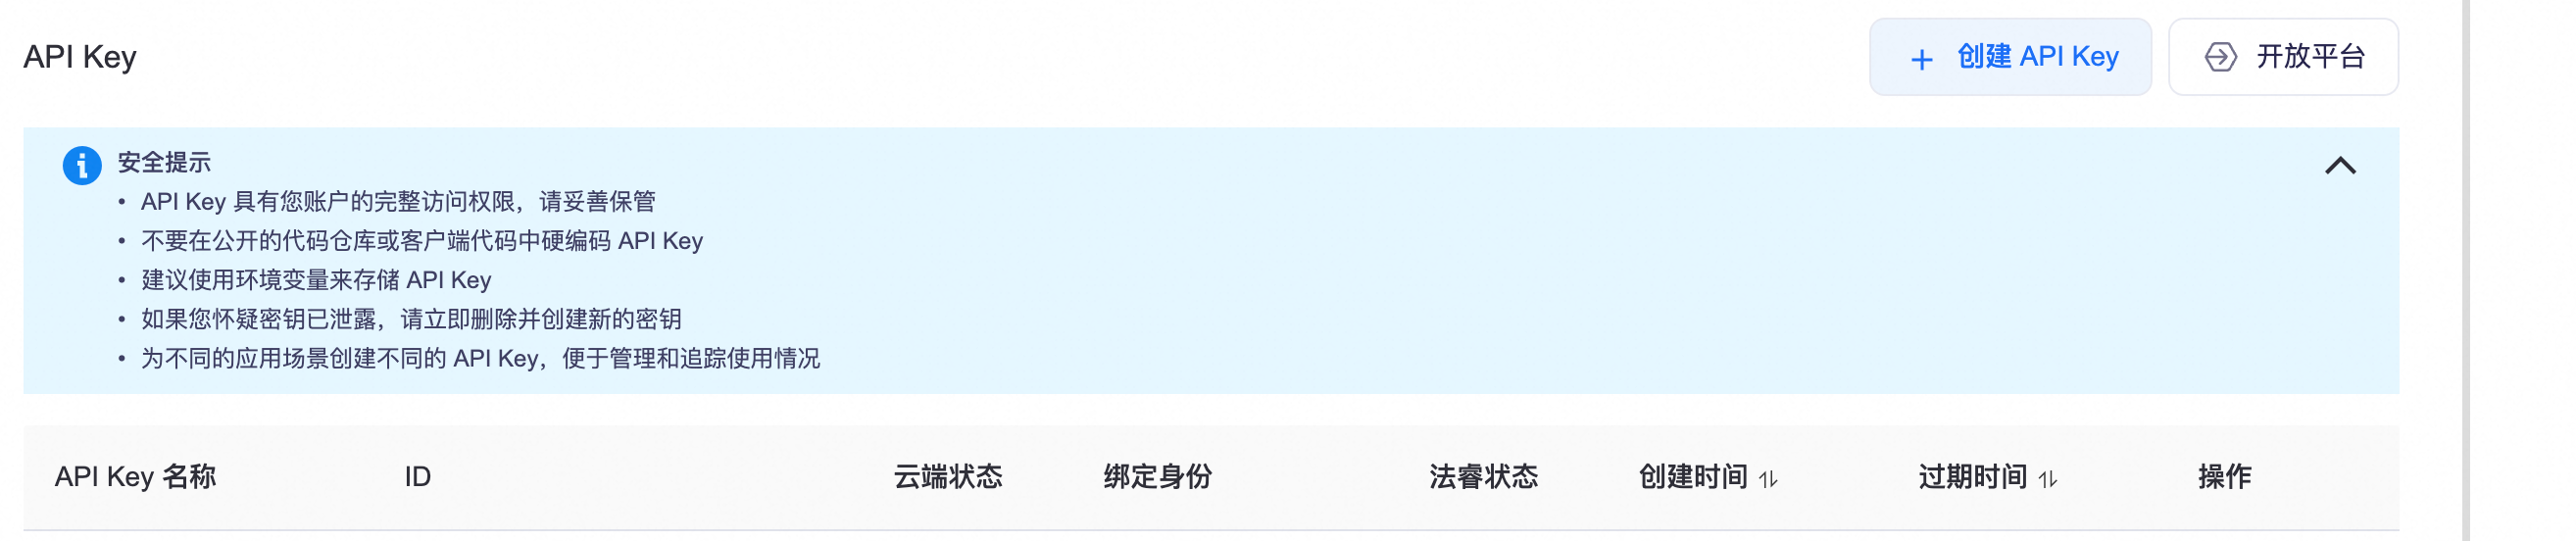
点击控制台左下角头像,在展开的菜单中选择「API Key」,进入页面后点击右上角「创建 API Key」。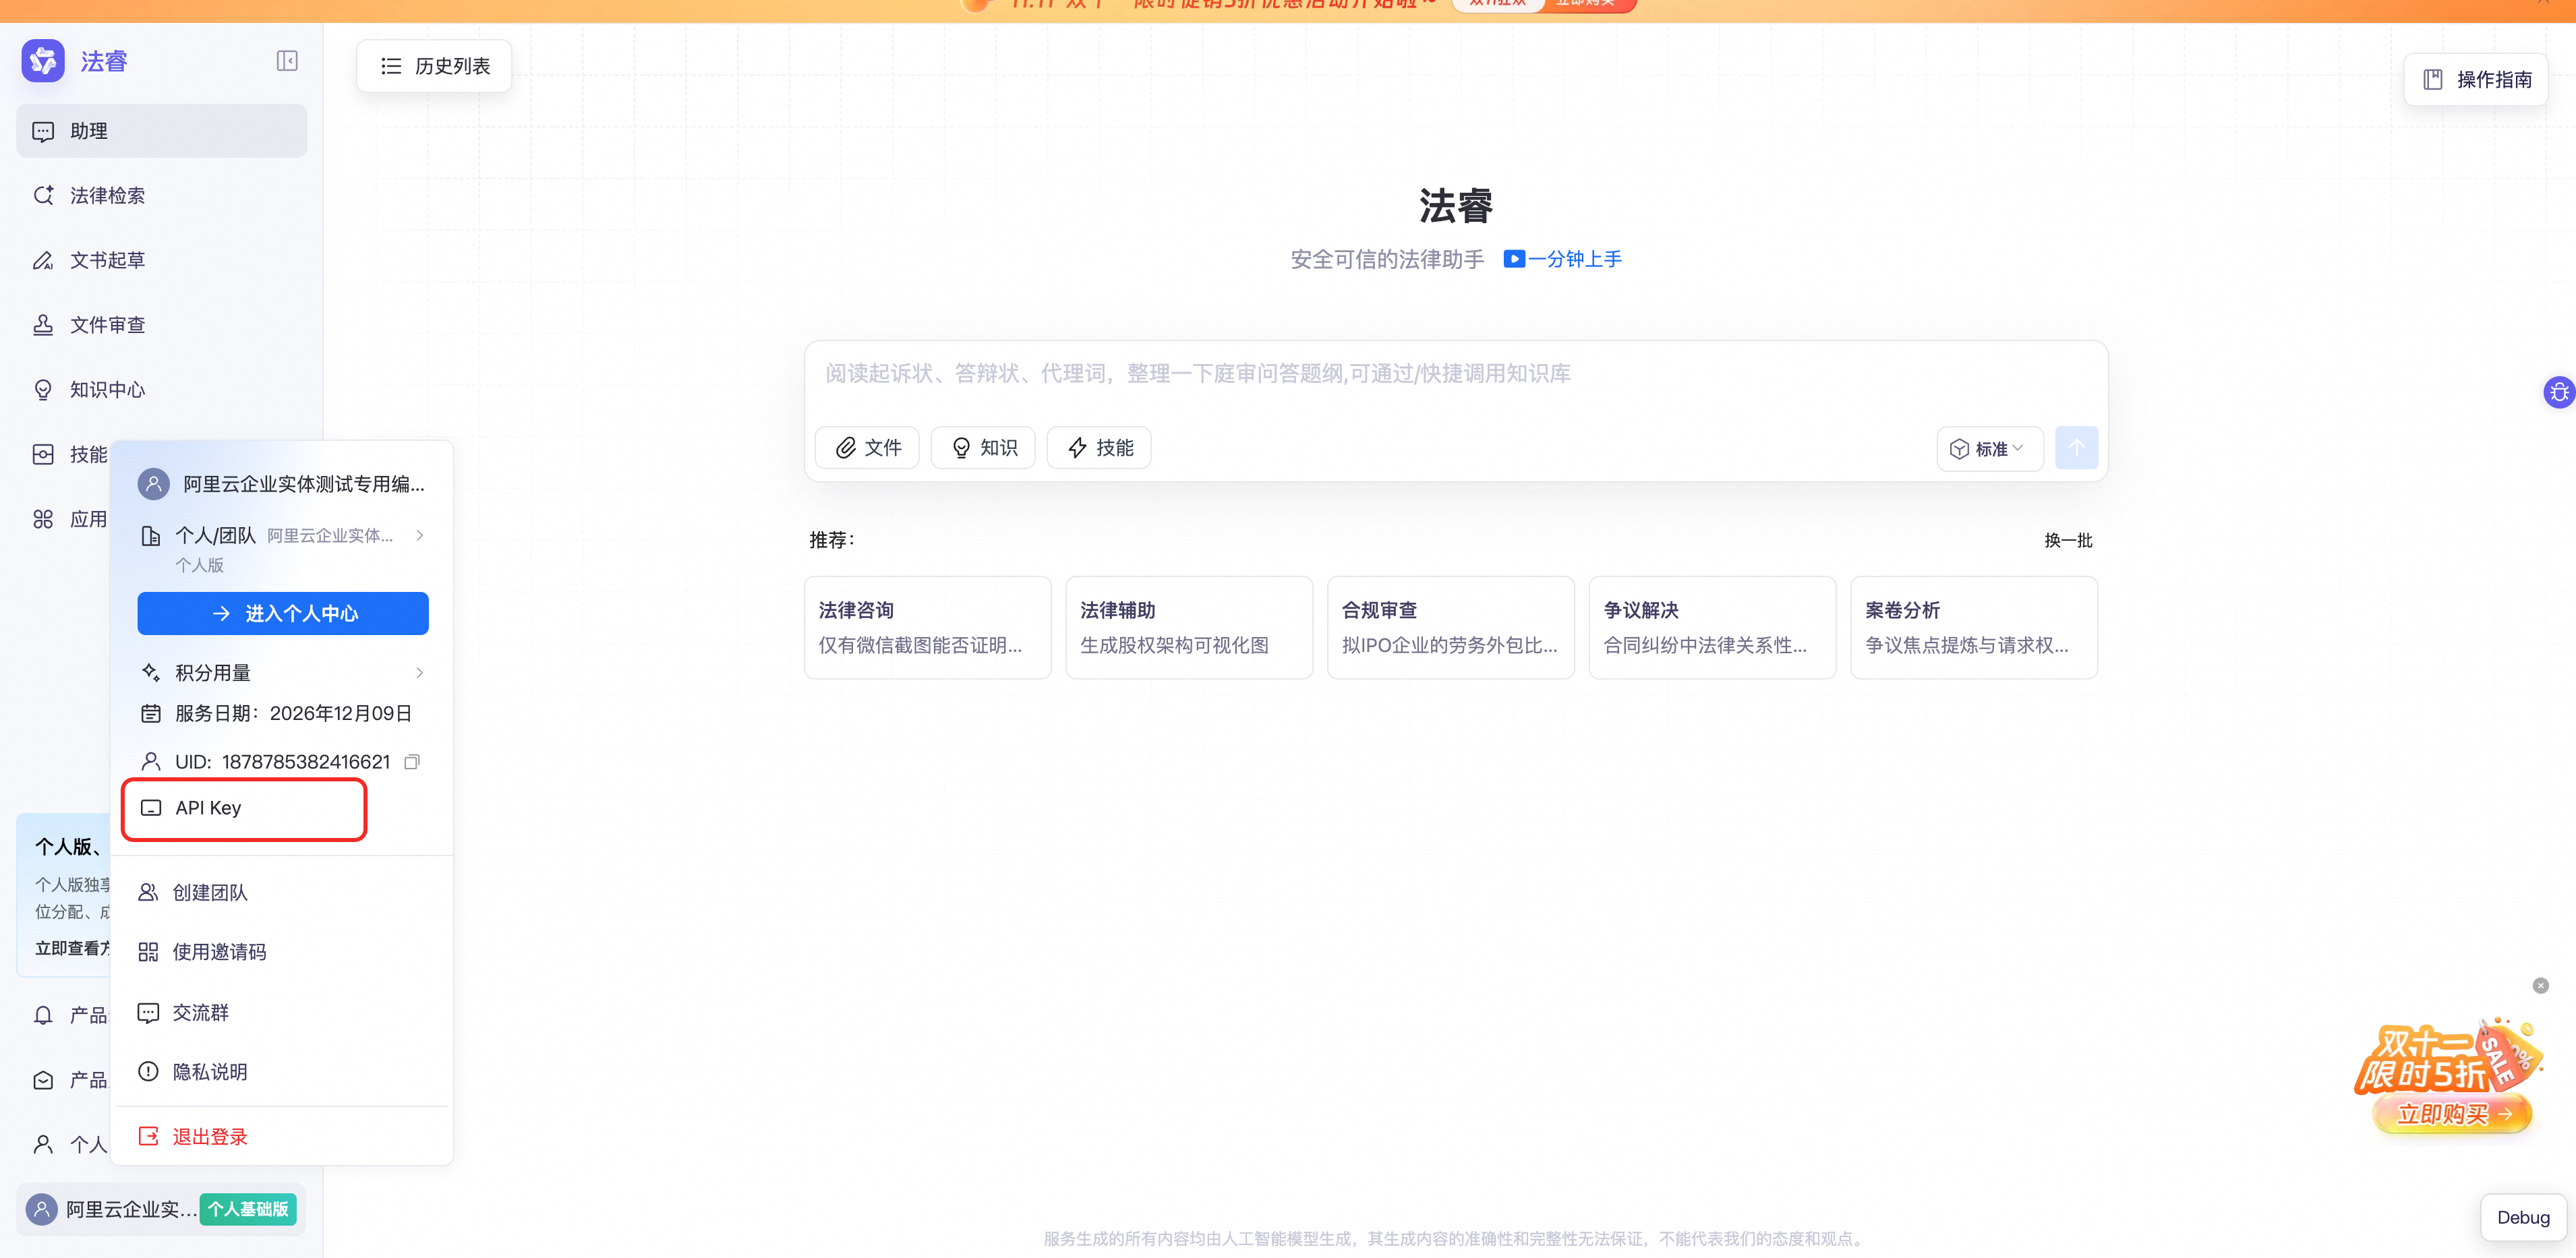
在左下角头像菜单中选择「API Key」
在 API Key 页面点击「创建 API Key」
2
填写名称
按应用或用途填写便于识别的 API Key 名称,方便后续管理。API Key 标识由系统生成,不可修改。
3
选择过期时间
过期时间支持 1 天、7 天、30 天、90 天、永不过期与自定义。填写完成后创建 API Key。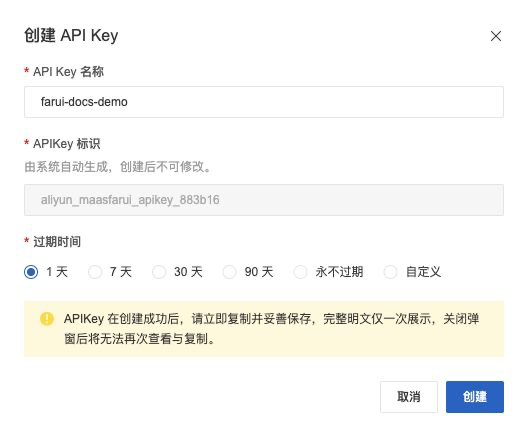
创建表单中的名称、标识和过期时间,名称为示例
4
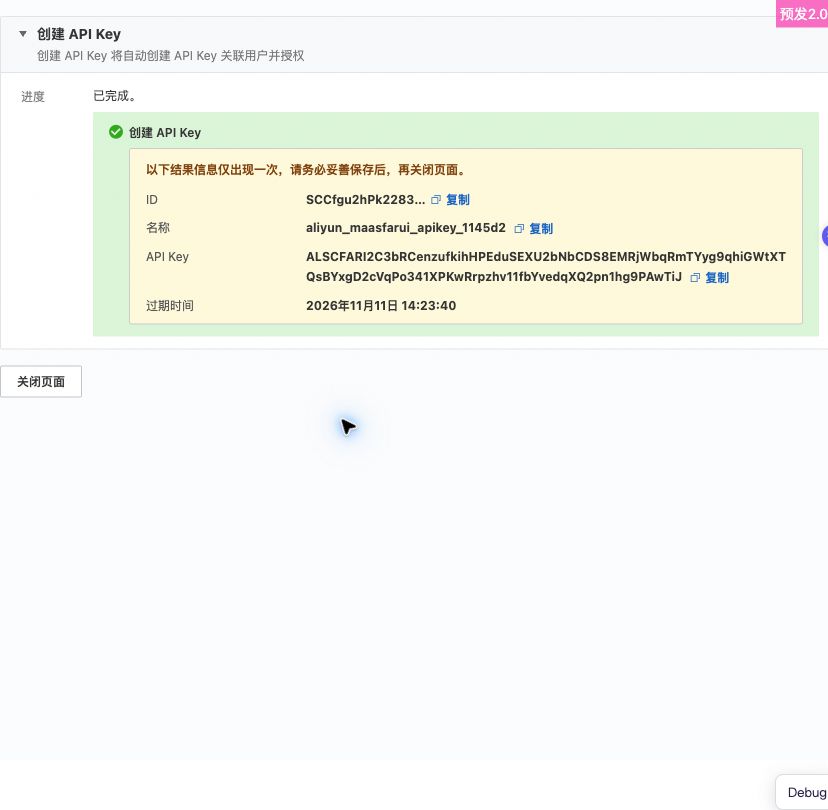
立即复制并保存密钥
API Key 创建成功页。图中的预发测试 Key 已删除。
使用 API Key 发起调用
- 确认可用条件:确认 Key 已启用,当前身份具有目标 API、MCP Server 或 Agent 的访问权限,并满足目标能力的订阅或积分要求。
- 配置客户端:根据接入方式选择下方指南,结合控制台接入信息配置服务地址、请求头和认证方式,再发起调用。
API 与 Agent 的认证请求头
API 和 Agent(A2A)的 HTTP 请求携带以下认证请求头:
| 请求头 | 填写说明 |
|---|---|
Authorization | 填写 API Key 原文,省略 Bearer 前缀 |
x-acs-date | 填写发起请求时的 UTC 时间,使用 ISO 8601 格式,精确到秒并以 Z 结尾,例如 2026-11-10T08:00:00Z。每次请求重新生成 |
x-acs-date 示例只用于说明格式,不要直接复制为固定值。macOS/Linux 可使用 date -u '+%Y-%m-%dT%H:%M:%SZ' 生成当前时间;重试时也要重新生成。MCP 客户端的认证配置
MCP 客户端使用 Authorization 传入个人 API Key 原文,省略 Bearer 前缀,并配置 x-acs-version: 2026-10-19。具体客户端配置见各 MCP 服务配置页。
API 接入指南
查看 HTTP JSON 请求、响应和重试说明。
MCP 接入指南
查看 JSON-RPC 2.0、工具发现和工具调用方式。
Agent 接入指南
查看 A2A、Agent Card、SSE 和
agentCode 的使用方式。费用说明
使用 API Key 发起的调用统一按实际用量折算扣减订阅积分,没有单独的接口单价,也不需要单独开通服务。积分不足时调用会被拒绝,可购买加油包补充。
在左下角头像菜单的「积分用量」页面,可按消耗渠道与消耗方式逐条查看消耗记录。积分使用与记录核对方法见计费与用量。
凭据安全
- API Key 及其他接入凭据只应保存在服务端或密钥管理系统中,不要写入日志或工单。
- 建议按应用场景分别创建 API Key,便于管理与追踪。
- 怀疑凭据泄露时,请立即在控制台撤销并重新创建,同时更新使用该凭据的应用。
认证失败时查看错误与排障
按 API、MCP 或 A2A 的响应形态定位问题,并核对控制台中的凭据与访问权限。